Sejumlah platform manga dan penerbitan digital besar di seluruh dunia memasuki masa pemeliharaan darurat pada 21 Oktober setelah ditemukannya dua kerentanan kritis dalam bahasa pemrograman PHP.
Kerentanan dengan kode CVE-2026-109618 dan CVE-2026-109619 tersebut memungkinkan eksekusi kode jarak jauh tanpa otentikasi pada server yang terdampak. Tim pengembang PHP memberikan nilai 9.2 dalam skala CVSS 4.0 dan mendesak pengguna untuk segera melakukan pembaruan, dengan rilis keamanan PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 yang diterbitkan pada 21 Oktober.
Situasi ini memicu tindakan pencegahan di berbagai platform global, termasuk sejumlah layanan asal Jepang yang banyak digunakan oleh pembaca manga.
Magazine Pocket milik Kodansha secara terbuka menyebutkan pembaruan keamanan PHP yang mendesak saat mengumumkan pemeliharaan darurat. Layanan aplikasi dan web mereka tidak dapat diakses mulai pukul 22.30 JST pada 21 Oktober tanpa kepastian waktu pembukaan kembali.
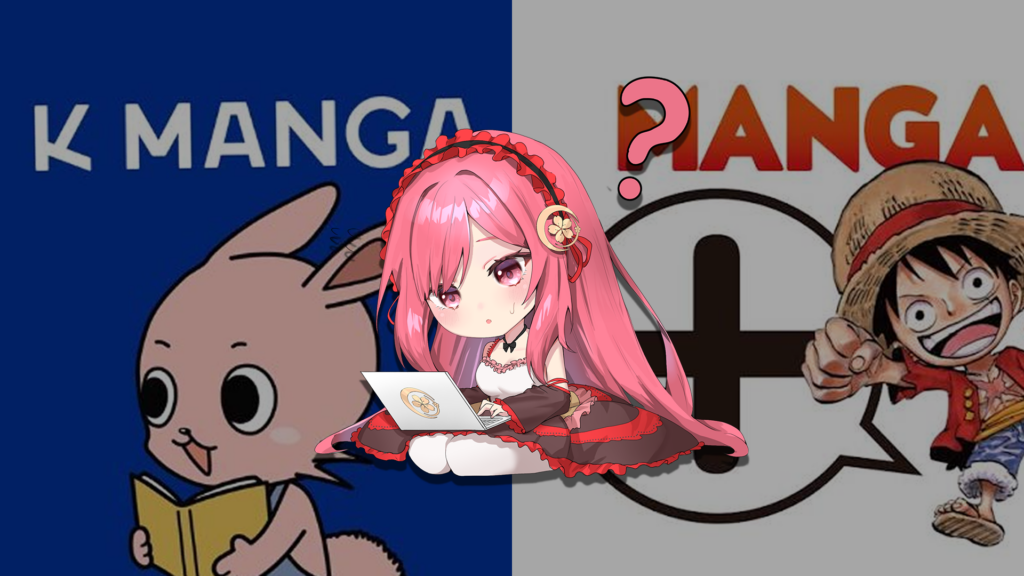
K MANGA juga memulai pemeliharaan darurat pada waktu yang sama dengan alasan pembaruan keamanan kritis, serta memperingatkan potensi keterlambatan rilis chapter baru. Sementara itu, MANGA Plus milik Shueisha turut memulai pemeliharaan sejak pukul 21.00 JST pada 21 Oktober tanpa merinci alasannya secara publik.
Niconico Manga menangguhkan seluruh layanannya mulai pukul 19.00 JST pada 21 Oktober hingga 10.00 JST pada 22 Oktober akibat ditemukannya kerentanan serius pada perangkat lunak yang mereka gunakan. BOOK☆WALKER juga melakukan langkah serupa dan menyatakan bahwa sistem mereka tidak mengalami serangan langsung serta memperkirakan layanan pulih pada awal 22 Oktober.
Dampak pemeliharaan ini berpotensi memengaruhi jadwal rilis manga seperti The Fragrant Flower Blooms with Dignity karya Saka Mikami di Magazine Pocket dan K MANGA. Meskipun demikian, pihak platform belum memberikan pengumuman spesifik terkait penundaan chapter 205 yang berjudul “Saku’s Answer”.
Pihak berwenang seperti CERT-EU dan Badan Promosi Teknologi Informasi (IPA) Jepang menegaskan bahwa tindakan pemeliharaan ini dilakukan sebagai langkah pencegahan. Hingga pengumuman dirilis, belum ada laporan konfirmasi mengenai serangan nyata yang memanfaatkan kerentanan PHP tersebut pada platform terkait.